
Os ciberataques baseados em exploração de vulnerabilidades expostas das empresas quase dobraram em um ano, um salto impulsionado pelo uso de IA para automatizar varreduras, criar malwares adaptáveis e lançar ataques com agilidade inédita. É o que indica o Data Breach Investigations Report (DBIR) 2024, que também aponta para riscos aliados à proliferação de nuvem, APIs abertas e ambientes distribuídos, que despontam como superfícies de invasão das organizações.
Para Henrique Schneider, CEO da Netfive, empresa especializada em segurança digital e gestão de vulnerabilidades, o grande risco pode estar em quesitos que as empresas acreditam estar sob controle.
“A exposição de vulnerabilidades conhecidas, que deveriam estar sob controle, é hoje uma das principais portas de entrada para cibercriminosos, especialmente com o uso crescente de Inteligência Artificial (IA) por parte dos atacantes”, afirma ele. “Vivemos um paradoxo: a mesma IA que nos ajuda a detectar riscos e priorizar correções também está sendo usada para encontrar e explorar vulnerabilidades em tempo recorde. Isso torna o modelo reativo de segurança totalmente obsoleto”, alerta Schneider.
Ainda conforme o Data Breach Investigations Report (DBIR), muitas das brechas exploradas já são conhecidas e documentadas, mas permanecem expostas por falhas no inventário de ativos, ausência de processos contínuos de correção ou mesmo negligência operacional.
“É como deixar a porta aberta sabendo que há criminosos lá fora, com ferramentas cada vez mais sofisticadas para entrar”, compara Schneider.
Conforme o especialista, uma recomendação é a mudança na forma como as empresas gerenciam vulnerabilidades, adotando uma abordagem contínua, automatizada e orientada por risco real.
Isso, segundo o executivo, poderia incluir desde o mapeamento completo de ativos digitais (como endpoints, serviços em nuvem e APIs), até a correlação com ameaças em circulação, passando por processos de correção priorizados e automatizados.
“Pentests contínuos também deveriam ser obrigatórios. Avaliações esporádicas já não acompanham a velocidade dos ataques nem a evolução dos ambientes digitais”, afirma Schneider, reforçando, ainda, que a integração de tecnologia com serviços como inteligência contra adversários e simulações ofensivas recorrentes desponta como uma forma eficiente para reduzir riscos com eficiência.
“Não dá mais para esperar um incidente para descobrir onde a empresa está vulnerável. O caminho é transformar a postura de segurança com agilidade, automação e inteligência. Esse é o novo padrão de defesa cibernética”, conclui o CEO.
 Inovação e Int... Com apoio do Estado, startup amplia atuação e conquista espaço no setor de inovação Inovação e Int... Apoiada pelo Estado, startup amplia atuação e conquista reconhecimento no setor de inovação
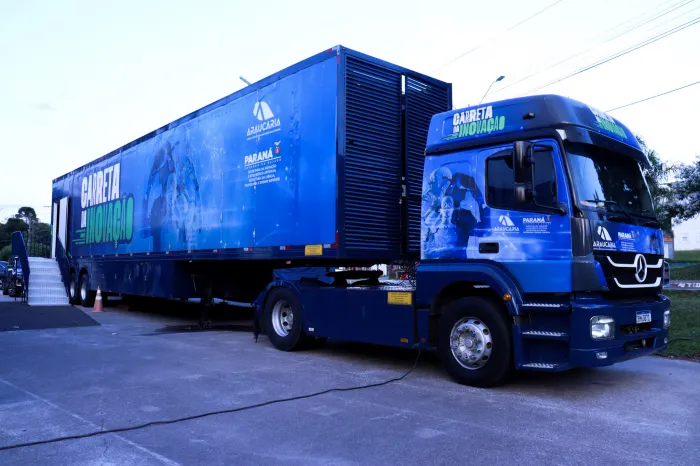 Inovação e Int... Carreta da Inovação leva atividades tecnológicas a São Miguel do Iguaçu e Cianorte
 Ciência e Tecn... Paraná e Coreia do Sul fortalecem inovação por meio de novo acordo com Tecpar
 Inovação e Int... Hub GovTech Paraná acelera 65 startups para criar soluções voltadas ao setor público
 Ciência e Tecn... Pesquisas receberão R$ 2 milhões do Governo do Paraná para gerar novos negócios
 Inovação e Int... Estado equipa Defesa Civil com 1.000 celulares para fortalecer comunicação com municípios
 Ciência e Tecn... Fundação Araucária divulga resultado da primeira fase do programa Centelha 3 Paraná
 Ciência e Tecn... No Dia da Inovação, Fundação Araucária destaca mais de R$ 460 milhões em investimentos
Mín. 19° Máx. 35°